


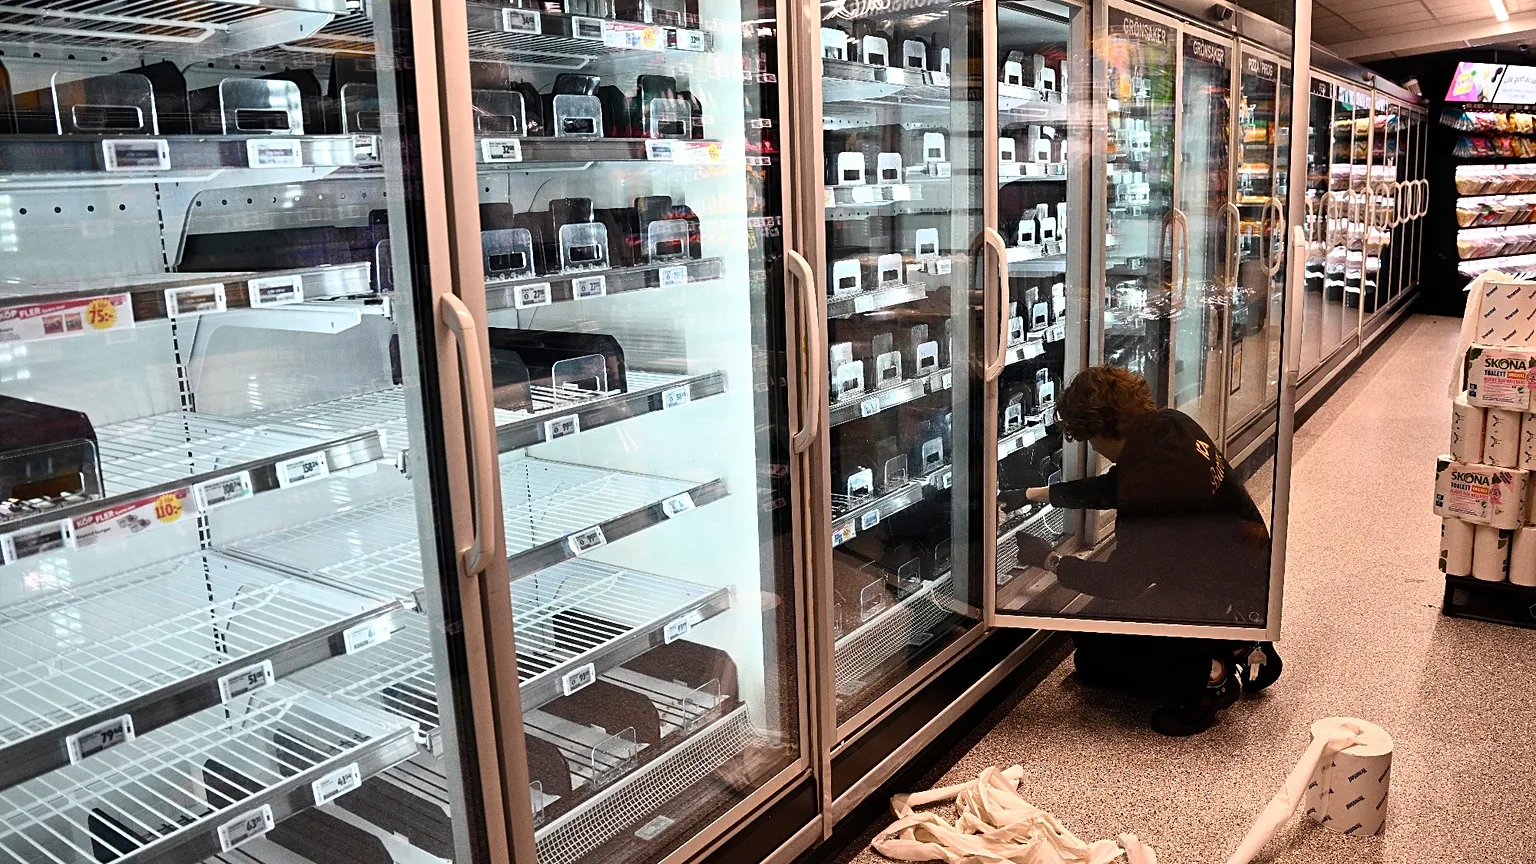
Pas sulmeve të fundit kibernetike ndaj sistemeve të frigoriferëve në supermarkete, pajisjet elektroshtëpiake mund të jenë objektivi i radhës. Paralajmërimi u bë nga kreu i Agjencisë së Bashkimit Europian për Sigurinë Kibernetike (ENISA), i cili u bëri thirrje vendeve europiane të rrisin investimet për t’u mbrojtur nga kërcënimet gjithnjë e më të mëdha në hapësirën digjitale.
Paralajmërimi vjen në një kohë kur Europa është përballur me një numër të madh incidentesh kibernetike gjatë muajve të fundit. Këto zhvillime kanë shtuar shqetësimet jo vetëm të qeverive, por edhe të qytetarëve, lidhur me cenueshmërinë e shoqërisë ndaj sulmeve kibernetike dhe gatishmërinë e kontinentit për t’u përballur me kërcënimet e ardhshme.
“Siguria nuk duhet dhe nuk mund të trajtohet si diçka dytësore”, deklaroi për AFP Juhan Lepassaar, drejtori ekzekutiv i ENISA-s.
“Sot ishin frigoriferët, nesër mund të jenë ruterat, pasnesër pajisjet elektroshtëpiake e kështu me radhë”, paralajmëroi ai.
Sipas Lepassaar, incidentet mund të parandalohen, por siguria kibernetike ka kosto të konsiderueshme. Pyetja kryesore, sipas tij, është nëse Europa është e gatshme të investojë aq sa nevojitet për ta garantuar këtë mbrojtje.
“Kur analizojmë panoramën e kërcënimeve, situata nuk është aspak optimiste”, theksoi ai.
Incidentet e fundit përfshijnë një dobësi sigurie në gjuhën e programimit PHP, e cila detyroi disa qeveri të BE-së të nxirrnin përkohësisht jashtë funksionimit faqet e tyre të internetit për të shmangur shfrytëzimin nga hakerët.
Një tjetër valë sulmesh goditi sistemet e frigoriferëve në supermarkete dhe bankat e gjakut në Francë dhe tetë vende të tjera, për shkak të dobësive të sigurisë në programe kompjuterike të papërditësuara.
Kërcënimet kibernetike po evoluojnë dhe po bëhen gjithnjë e më të dukshme, pjesërisht edhe për shkak të inteligjencës artificiale. Organizatat tashmë duhet të ndjekin me ritëm të shpejtë zhvillimet e modeleve më të avancuara të IA-së, në atë që po kthehet në një garë teknologjike mes sulmuesve dhe mbrojtësve të sistemeve digjitale.
“Zhvillimet e fundit, si në modelet më të avancuara të inteligjencës artificiale, ashtu edhe në incidentet kibernetike që kanë prekur sistemet e ftohjes në BE, nxjerrin në pah mangësitë operacionale dhe nevojën për shkëmbim të shpejtë informacioni dhe koordinim”, tha Lepassaar.
ENISA e cilëson inteligjencën artificiale si një “shumëfishues të fuqisë”, pasi ajo u mundëson si hakerëve, ashtu edhe kompanive që mbrojnë sistemet e tyre, të identifikojnë më shpejt dobësitë e sigurisë.
“Të dhënat e përpunuara nga studiuesit tregojnë se koha mes zbulimit të një dobësie dhe shfrytëzimit të saj për sulme po i afrohet zeros”, thuhet në raport.
Kjo nënkupton se, në të ardhmen, kompanitë mund të mos kenë pothuajse fare kohë për të mbrojtur sistemet e tyre pasi një dobësi sigurie bëhet e njohur.
Megjithatë, raporti evidenton edhe ndikimin pozitiv të modeleve të avancuara të inteligjencës artificiale në menaxhimin e dobësive të sigurisë. IA mund të shkurtojë kohën e reagimit dhe të instalimit të përditësimeve mbrojtëse, duke u dhënë kompanive mundësinë të identifikojnë dhe korrigjojnë problemet përpara se ato të shfrytëzohen nga hakerët.
Përveç përdorimit të inteligjencës artificiale për të zbuluar dobësi sigurie në shkallë të gjerë, raporti paralajmëron se kjo teknologji do t’i bëjë edhe më efektive metodat ekzistuese të sulmeve kibernetike.
Për shembull, mjetet e IA-së u mundësojnë sulmuesve të realizojnë mashtrime gjithnjë e më bindëse përmes videove, audios dhe mesazheve të falsifikuara me teknologjinë deepfake. Këto përdoren për të mashtruar individët ose për të futur të dhëna të pasakta në sisteme, me qëllim ndërprerjen e veprimtarisë së kompanive.
Çfarë i nxit sulmet kibernetike?
Raporti zbulon se 57.3% e incidenteve kibernetike gjatë vitit 2025 kishin motive ideologjike, të nxitura nga zhvillime gjeopolitike, si lufta e Rusisë kundër Ukrainës dhe konflikti në Lindjen e Mesme. Megjithatë, shumica e këtyre sulmeve patën ndikim të kufizuar.
Ndërkohë, 29.3% e incidenteve kishin motive financiare, ku sulmet e tipit ransomware, që bllokojnë sistemet ose të dhënat dhe kërkojnë pagesë për rikthimin e aksesit, mbeten ndër më të dëmshmet për bizneset.
Raporti paralajmëron se lehtësia me të cilën kriminelët kibernetikë mund të shkëmbejnë programe ransomware dhe mjete të tjera keqdashëse po nxit zhvillimin e një ekosistemi gjithnjë e më të organizuar të krimit kibernetik.
ENISA vëren gjithashtu se vendet europiane janë shënjestruar nga sulme që ngjajnë me operacionet e organizuara nga aktorë shtetërorë. Këto synojnë spiunazhin kibernetik, mbledhjen e informacionit dhe vjedhjen e pronësisë intelektuale.
Sipas agjencisë, grupet e njohura si hacktivistë, të cilët kryejnë sulme për motive politike ose ideologjike, dominojnë statistikat për sa i përket numrit të incidenteve.
Megjithatë, shumica e sulmeve të tyre kanë ndikim të ulët dhe realizohen përmes metodës DDoS, e cila konsiston në mbingarkimin e faqeve të internetit ose sistemeve me trafik artificial, duke i bërë përkohësisht të paarritshme për përdoruesit.
Si po përgjigjet Europa?
Bashkimi Europian ka miratuar një sërë rregullash për të forcuar sigurinë kibernetike në vendet anëtare. Megjithatë, ENISA vlerëson se nevojiten masa të tjera, veçanërisht pas valës së fundit të incidenteve.
Një nga shtyllat kryesore të kuadrit europian të sigurisë kibernetike është Direktiva NIS2, e cila u kërkon sektorëve të ekonomisë të zbatojnë masa mbrojtëse digjitale për infrastrukturën kritike.
Edhe pse direktiva filloi të zbatohej në tetor 2024, ajo ende nuk është përfshirë në legjislacionin kombëtar të të gjitha vendeve anëtare të BE-së.
Sulmet e fundit ndaj sistemeve të frigoriferëve në nëntë vende të BE-së treguan se ekzistojnë ende boshllëqe në sigurinë kibernetike të disa sektorëve ekonomikë, por edhe në mënyrën se si përcaktohet se çfarë konsiderohet infrastrukturë kritike.
Ekspertët e sigurisë kibernetike shpjegojnë se shumë biznese, përfshirë supermarketet, vazhdojnë ta trajtojnë sigurinë digjitale në mënyrë tradicionale, duke u përqendruar kryesisht te mbrojtja e sistemeve financiare.
Ndërkohë, infrastruktura e lidhur me internetin, si sistemet e ftohjes apo pajisjet teknike, shpesh mbetet nën përgjegjësinë e ekipeve të mirëmbajtjes, të cilat kanë buxhete dhe prioritete të ndryshme nga departamentet e teknologjisë së informacionit.
Një tjetër instrument është Akti për Reziliencën Kibernetike (Cyber Resilience Act), i miratuar në vitin 2024, i cili do të zbatohet plotësisht nga dhjetori 2027.
Ky akt parashikon detyrime për raportimin e incidenteve përmes një portali të vetëm, me synimin për të përshpejtuar shkëmbimin e informacionit dhe koordinimin ndërmjet institucioneve dhe operatorëve ekonomikë.
Ndërkohë, Akti për Solidaritetin Kibernetik (Cyber Solidarity Act), i cili hyri në fuqi në shkurt të vitit 2025, ka forcuar kapacitetet e BE-së për identifikimin, përgatitjen dhe reagimin ndaj kërcënimeve dhe incidenteve kibernetike.
Sipas ENISA-s, kjo është realizuar përmes krijimit të Sistemit Europian të Paralajmërimit për Sigurinë Kibernetike, Mekanizmit të Emergjencave Kibernetike dhe Rezervës së Sigurisë Kibernetike të BE-së.
Europës i duhen më shumë ekspertë të sigurisë kibernetike dhe inteligjencës artificiale
Pavarësisht kuadrit të gjerë rregullator që ka ndërtuar Europa, një nga problemet më të mëdha mbetet mungesa e profesionistëve të kualifikuar për të garantuar mbrojtjen e sistemeve digjitale.
Raporti i ENISA-s konstaton se organizatat në pothuajse të gjithë sektorët e ekonomisë po hasin vështirësi në tërheqjen dhe mbajtjen e specialistëve të sigurisë kibernetike.
Sipas një studimi mbi investimet për zbatimin e direktivës NIS, të publikuar në vitin 2025, 45% e organizatave të anketuara deklaruan se kishin vështirësi në gjetjen e profesionistëve me aftësitë e nevojshme në sigurinë kibernetike.
Raporti paralajmëron se kjo situatë mund të thellojë hendekun e aftësive profesionale në Europë, duke u dhënë përparësi organizatave më të pasura, të cilat kanë më shumë mundësi financiare për të konkurruar për një numër ende të kufizuar specialistësh.
Për këtë arsye, ENISA u bën thirrje vendeve anëtare të ndërmarrin masa konkrete për të adresuar mungesën e personelit të kualifikuar, përmes zgjerimit të programeve të trajnimit dhe forcimit të iniciativave europiane në fushën e sigurisë kibernetike./Përshtati nga Euronews, ekofin.al
