Dy cenueshmëri kritike të zbuluara në PHP, një nga teknologjitë më të përdorura për funksionimin e faqeve të internetit dhe aplikacioneve online, kanë vënë në alarm autoritetet e sigurisë kibernetike. Autoriteti Kombëtar për Sigurinë Kibernetike (AKSK) u ka kërkuar institucioneve publike, bizneseve dhe administratorëve të sistemeve në Shqipëri të kryejnë menjëherë përditësimet e sigurisë, për të shmangur ndërhyrjet e paautorizuara dhe rrezikimin e të dhënave.
Dy problemet e sigurisë, të identifikuara me kodet CVE-2026-109618 dhe CVE-2026-109619, kanë marrë vlerësimin 9.2 nga 10 në shkallën ndërkombëtare CVSS v4.0, duke u klasifikuar si cenueshmëri kritike.
Sipas AKSK-së, shfrytëzimi i tyre mund t’u mundësojë sulmuesve kibernetikë të ekzekutojnë kod nga distanca, pa autorizim, në sistemet e prekura. Kjo mund të çojë në marrjen e kontrollit mbi aplikacionet, komprometimin e serverëve dhe cenimin e informacionit që ruhet apo përpunohet në to.
Rreziku lidhet me mënyrën se si PHP menaxhon memorien dhe proceset e brendshme gjatë përpunimit të kërkesave që vijnë nga përdoruesit e faqeve të internetit.
Problemi nuk kufizohet te një platformë e caktuar, pasi PHP përdoret gjerësisht në ndërtimin e faqeve të internetit, sistemeve të menaxhimit të përmbajtjes dhe aplikacioneve që ofrojnë shërbime digjitale.
Cilat versione janë të rrezikuara?
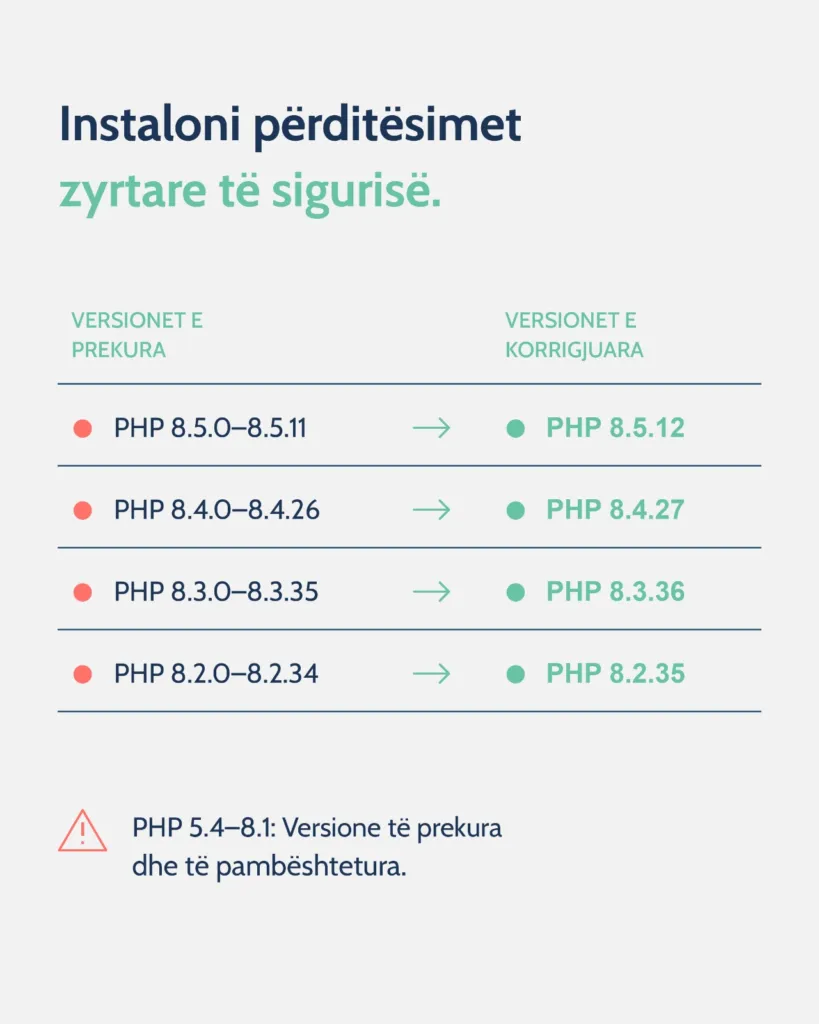
Sipas njoftimit të AKSK-së, cenueshmëritë prekin versionet PHP 8.5.0 deri në 8.5.11, PHP 8.4.0 deri në 8.4.26, PHP 8.3.0 deri në 8.3.35 dhe PHP 8.2.0 deri në 8.2.34.
Për këto versione janë publikuar tashmë përditësimet përkatëse të sigurisë. Konkretisht, sistemet duhet të kalojnë në PHP 8.5.12, PHP 8.4.27, PHP 8.3.36 ose PHP 8.2.35, sipas versionit që përdorin.
Situata është më problematike për sistemet që përdorin versionet e vjetra PHP 5.4 deri në PHP 8.1. Edhe këto janë të prekura nga cenueshmëritë, por nuk marrin më përditësime zyrtare sigurie nga projekti PHP.
Kjo do të thotë se institucionet dhe bizneset që vazhdojnë të mbështeten te këto versione duhet të planifikojnë kalimin në versione më të reja dhe të mbështetura, pasi instalimi i përditësimeve të zakonshme nuk është i mundur përmes projektit zyrtar PHP.
Rreziku ka nxitur reagim ndërkombëtar
Zbulimi i dy cenueshmërive ka shkaktuar reagim edhe në nivel ndërkombëtar. Sipas Reuters, disa faqe interneti të institucioneve qeveritare në Evropë dhe vende të tjera u nxorën përkohësisht jashtë funksionimit, ndërsa administratorët ndërmorën masa për mbrojtjen e sistemeve.
Edhe autoritetet evropiane të sigurisë kibernetike kanë kërkuar përditësime të menjëhershme, duke rekomanduar kufizimin e aksesit publik në aplikacionet e prekura kur instalimi i korrigjimeve nuk mund të realizohet menjëherë.
Megjithatë, njoftimi i AKSK-së nuk evidenton raste konkrete të komprometimit të sistemeve në Shqipëri. Paralajmërimi synon parandalimin e incidenteve dhe reduktimin e ekspozimit ndaj sulmeve.
AKSK: Përditësimi nuk duhet të vonohet
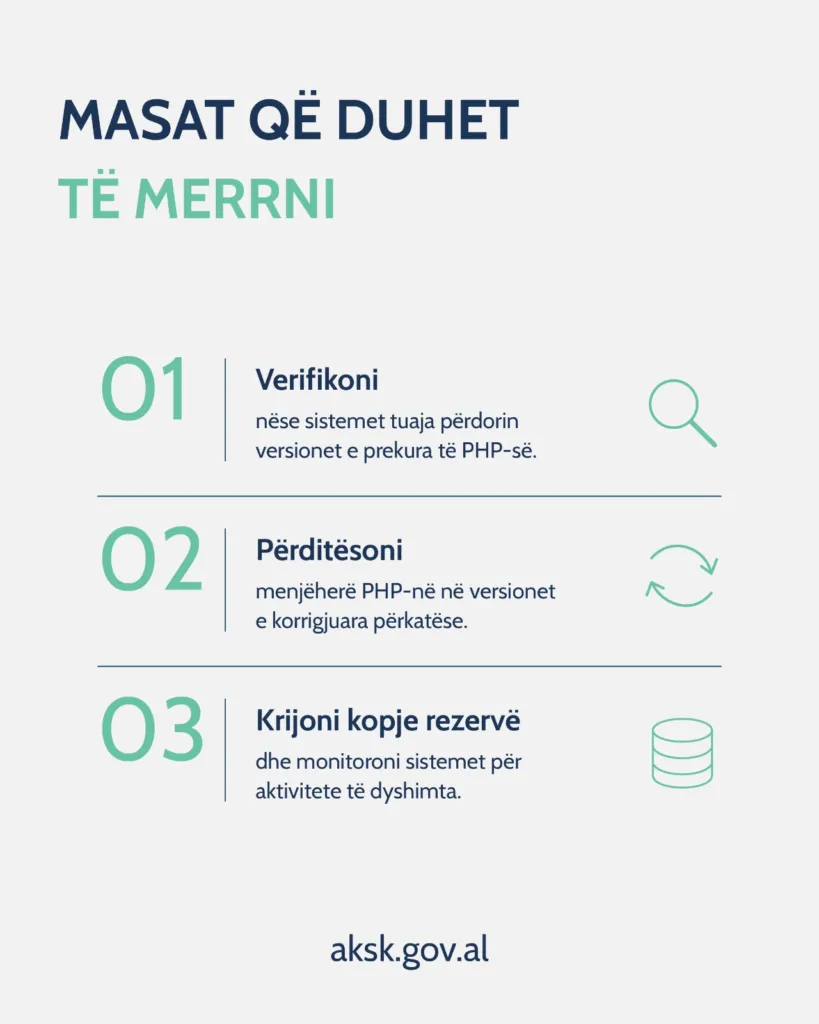
Autoriteti Kombëtar për Sigurinë Kibernetike rekomandon që administratorët të kontrollojnë menjëherë versionet e PHP-së që përdoren në faqet e internetit, serverët dhe aplikacionet e tyre.
Pas identifikimit të sistemeve të prekura, duhet të instalohen versionet e korrigjuara nga burimet zyrtare ose ofruesit përkatës të shërbimit.
AKSK kërkon gjithashtu krijimin e kopjeve rezervë të të dhënave dhe monitorimin e vazhdueshëm të sistemeve për aktivitete të dyshimta që mund të sinjalizojnë tentativa ndërhyrjeje.
Autoriteti thekson se masat e përkohshme për kufizimin e ekspozimit nuk e zëvendësojnë përditësimin e softuerit. Instalimi i versioneve të korrigjuara mbetet mënyra kryesore për eliminimin e këtyre cenueshmërive.
Paralajmërimi u drejtohet të gjitha institucioneve, bizneseve dhe organizatave që përdorin PHP, veçanërisht atyre që ofrojnë shërbime online dhe administrojnë të dhëna të përdoruesve./ekofin.al