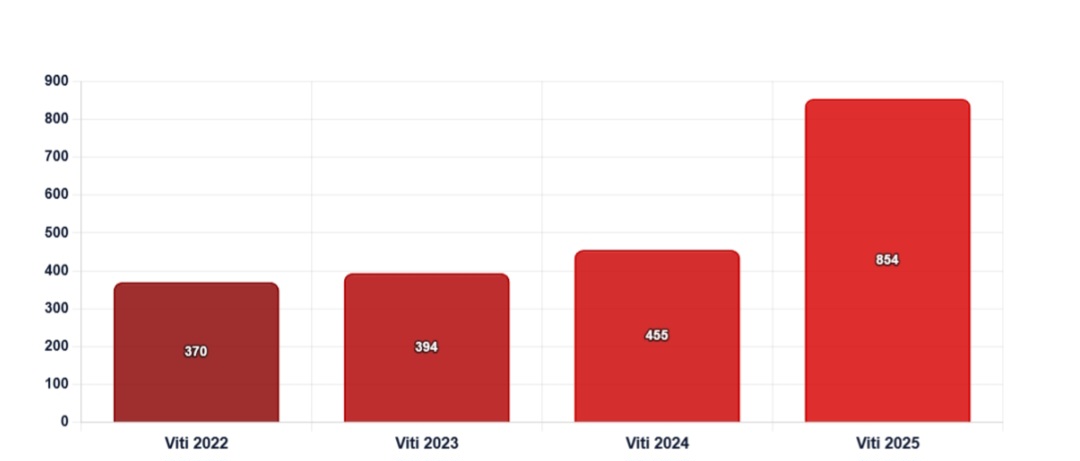
Gjatë vitit 2025, Komisioneri për Mbrojtjen e të Dhënave Personale ka trajtuar në total 854 ankesa të paraqitura nga qytetarë dhe subjekte të të dhënave, duke shënuar një rritje të ndjeshme krahasuar me vitet e mëparshme dhe një dyfishim në raport me një vit më parë. Këto ankesa lidhen kryesisht me ushtrimin e të drejtave mbi të dhënat personale, përfshirë të drejtën për akses, informim, korrigjim dhe fshirje, përhapjen e të dhënave pa pëlqim, publikimin në media dhe portale online, përdorimin e sistemeve të monitorimit me kamera, si dhe marketingun e drejtpërdrejtë dhe tejkalimin e afateve të ruajtjes së të dhënave.
Në të njëjtën periudhë, Zyra e Komisionerit ka zhvilluar 93 procedura hetimi administrativ, nga të cilat 18 janë nisur mbi bazë ankesash dhe 75 me iniciativë të vetë institucionit. Shpërndarja sipas sektorëve tregon se 29 hetime janë zhvilluar ndaj kontrolluesve publikë dhe 64 ndaj atyre privatë, duke përfshirë sektorë si shëndetësia, arsimi, transporti, shërbimet TIK, telekomunikacioni dhe organizatat jofitimprurëse.
Në zbatim të Rezolutës së Kuvendit për vitin 2025, hetimet janë përqendruar në sektorë kyç, ku në arsim janë zhvilluar 9 hetime administrative, 5 ndaj kontrolluesve publikë dhe 4 ndaj atyre privatë, duke përfunduar me 9 rekomandime. Në sektorin shëndetësor janë realizuar 15 hetime ndaj subjekteve private, me 13 rekomandime dhe 2 vendime administrative. Ndërkohë, në sektorin e transportit janë zhvilluar 4 hetime, prej të cilave 3 janë mbyllur me rekomandime dhe 1 është ende në proces. Në sektorin e teknologjisë janë kryer 9 hetime, me 6 rekomandime dhe 3 raste të mbartura për vendimmarrje në vitin pasardhës, ndërsa në sektorin bankar janë zhvilluar 4 hetime që kanë përfunduar me rekomandime.
Gjetjet e hetimeve evidentojnë problematika të përsëritura në zbatimin e legjislacionit për mbrojtjen e të dhënave personale, ku spikasin mungesa e transparencës, përdorimi formal i formularëve të pëlqimit, mungesa e rregulloreve të brendshme dhe e marrëveshjeve të qarta me palët e treta, si dhe mungesa e masave teknike të avancuara të sigurisë, përfshirë enkriptimin. Gjithashtu janë konstatuar raste të publikimit të të dhënave në rrjete sociale pa bazë ligjore, përdorimi i sistemeve të video-survejimit pa politika të qarta dhe ruajtja e pasigurt e të dhënave, veçanërisht në sektorin shëndetësor.
Vëmendje e veçantë i është kushtuar kategorive vulnerabël, për të cilat janë zhvilluar 7 hetime administrative, kryesisht pranë organizatave dhe subjekteve që trajtojnë të mitur apo viktima të mundshme të trafikimit. Nga këto hetime janë identifikuar mangësi në procedurat për përpunimin e të dhënave sensitive, në përcaktimin e roleve të kontrolluesve dhe përpunuesve, si dhe nevoja për rritjen e ndërgjegjësimit dhe trajnimit të stafit. Në përfundim, janë adresuar rekomandime për 5 kontrollues me qëllim përmirësimin e kuadrit të brendshëm dhe garantimin e përputhshmërisë me ligjin.
Në kuadër të kontrollit të autoriteteve kompetente, hetimet kanë evidentuar mungesë të kuadrit të plotë rregullator të brendshëm, mungesë të procedurave të posaçme për të dhënat sensitive dhe paqartësi në marrëdhëniet me përpunuesit, duke rritur rrezikun e aksesit të paautorizuar apo përhapjes së të dhënave. Në përfundim të këtyre proceseve janë dhënë 9 rekomandime për përmirësimin e praktikave.
Sa i përket vendimmarrjes, gjatë vitit 2025 janë zhvilluar 50 seanca dëgjimore dhe institucioni është shprehur me 46 rekomandime, 4 vendime që përmbajnë 12 sanksione me gjobë dhe 1 urdhër për korrigjimin e të dhënave personale. Këto masa janë bazuar në një metodologji të posaçme për përllogaritjen e sanksioneve administrative, me synim garantimin e proporcionalitetit dhe transparencës në ndëshkimin e shkeljeve të legjislacionit për mbrojtjen e të dhënave personale./ekofin.al